

Оголошення_2
На Хмельниччині розпочато фінансування пенсійних виплат квітня 2019 року, а також субсидій за березень 2019 року
- Деталі
02 квітня 2019 року головним управлінням Пенсійного фонду України в Хмельницькій області розпочато фінансування пенсій квітня 2019 року, на виплату яких уже направлено перших 20,3 млн. грн. Всього упродовж місяця на виплату пенсій буде спрямовано 1,1 млрд. грн.
Окрім цього, на виконання постанови Кабінету Міністрів України від 6 лютого 2019 року № 62 «Про внесення змін до деяких постанов Кабінету Міністрів України» профінансовано перших 3,8 млн. грн. на виплату субсидій. Всього на виплату субсидій за березень 2019 року буде спрямовано 196,7 млн. грн. Виплата пенсій та субсидій буде здійснюватись банківськими установами та підприємствами поштового зв’язку з 4 до 25 квітня поточного року. Для тих пенсіонерів, кому призначена субсидія, вона буде виплачуватись одночасно з пенсією.
Відділ з питань організаційно-інформаційної роботи
Небезпечні іграшки
- Деталі
Конфлікти XXI сторіччя показали, що безпілотна авіація – це ефективна зброя, яку використовують у багатьох країнах світу. Аналіз фактів застосування безпілотних літальних апаратів у збройних конфліктах, в т.ч. на Сході України дає можливість зробити висновок, застосування великої кількості БПЛА, які мають змогу нести бойове навантаження, може змінити хід бою та завдати противнику значні бойові втрати важкої техніки та особового складу.
За останній рік, на Сході України, незаконними збройними формуваннями ОРДЛО та їхніми координаторами із числа співробітників спецслужб РФ, було застосовано різноманітні БПЛА, зокрема виявлено польоти більше трьох сотень БПЛА, з яких знешкоджено 48 одиниць. Ефективність їх застосування дуже висока. БПЛА можливо використовувати для проведення диверсій та терористичних актів. Прикладом використання БПЛА у вчиненні диверсійного акту є скидання засобів ураження на склади озброєння та боєприпасів 65-го арсеналу Міністерства оборони України (м. Балаклія Харківської області).
Однак, у сучасних умовах БПЛА не використовується тільки у військовій справі, їх можна придбати в різноманітних спеціалізованих магазинах, з метою власного повсякденного використання. В багатьох випадках вони використовуються у невизначених для цього місцях. Дуже небезпечні польоти БПЛА поблизу аеродромів, повітряних смуг. Зіткнення військового, або пасажирського літака із необережно запущеним любительським дроном може призвести до серйозної аварії та людських жертв.
Наприклад БПЛА вагою 2 кілограма із фото-відеокамерою, що важить приблизно 1 кілограм, при падінні із висоти 200 метрів може вбити людину. Гвинти копт ера працюють на великій швидкості і при необережному поводжені навіть на землі можуть спричинити тілесні ушкодження.
Відповідно до чинного законодавства України використання БПЛА над територією військових частин суворо заборонено, а їх польоти поблизу військових об’єктів повинні бути в обов’язковому порядку погоджені з керівництвом частини, адже несанкціоноване знаходження БПЛА у повітряному просторі над військовим об’єктом розцінюється, як порушення меж охоронюваних постів та дозволяє військовослужбовцям застосування зброї.
Порушення правил використання повітряного простору може створити істотну загрозу безпеці повітряних польотів та тягне за собою відповідальність передбачену ст. 281 Кримінального кодексу України.
Інформаційна та кібербезпека в сучасному світі: досвід СБУ
- Деталі
Контррозвідка в сфері інформаційної безпеки в період гібридної війни
Інформаційні спецоперації, хакерські атаки, бойове використання соцмереж і інтернет-сервісів: що робить держава для протидії цим загрозам, яки ризики виникають для громадянських прав і суспільної безпеки під час кібервійни? Якими є перші уроки гібридної війни? Досвід, аргументи і оцінки спецслужб України - в статті Олександра Климчука, начальника Департаментуконтррозвідувального захисту інтересів держави у сфері інформаційної безпеки СБУ
Гибридна війна проти Украіни: який чинник є домінуючим
Гібридна агресія Російської Федерації щодо України є різнорівневим поєднанням різноманітних комбінацій форм та методів негативного впливу, серед яких домінуючим напрямком є інформаційний та кібернетичний.
Важливим аспектом негативного інформаційного впливу, що намагаються здійснювати російські спецслужби, є його спрямованість на руйнування української державності починаючи з базового рівня – історичної пам’яті та самоусвідомлення нації як такої.
З цією метою російськими спецслужбами використовуються підконтрольні їм ЗМІ, інтернет-ресурси, групи у соцмережах, блогери, тролі та навіть поштові сервіси. Саме через цю розгалужену мережу не тільки збирається розвідувальна інформація про українських громадян, але й проводяться деструктивні пропагандистські інформаційні операції.
Іншим напрямком є виснаження фінансових і матеріальних ресурсів України, створення передумов до втрати нею енергетичної незалежності, ослаблення транзитного потенціалу та дискредитація нашої держави на міжнародній арені з подальшим створенням негативного інформаційного впливу. При цьому, деструктивний інформаційний вплив та маніпулювання суспільною свідомістю російські спецслужби поєднують з проведенням цинічних за задумом та катастрофічних за наслідками кібератак на об’єкти критичної інфраструктури.
Низка потужних та складних кібератак на комп’ютерні мережі енергетичного, банківського, транспортного секторів, галузі зв’язку, які відбулись з початку 2014 року, вкотре засвідчили, що агресор і надалі використовуватиме кібератаки як інструмент геополітичного впливу. Протидія цьому потребує не тільки зусиль на національному рівні, але й відпрацювання дієвих механізмів міжнародного співробітництва.
У якості прикладів активних інформаційних заходів російських спецслужб тільки за декілька місяців можна навести наступні:
- Спроба дестабілізувати ситуацію в Одесі через використання заборонених соцмереж та розповсюдження антиукраїнського контенту, спрямованого на розкол українського суспільства та розхитування суспільно-політичної ситуації напередодні роковин трагедії 2 травня;
- Намагання здійснити низку об’єднаних єдиним задумом провокацій під час відзначення 9-го травня. При цьому, на виконання вказівок російських кураторів через антиукраїнські спільноти у забороненій мережі «Вконтакте» активно розповсюджувались заклики до участі у так званому «Марші безсмертного полку» в різних містах України, а також методики так званого «Міністерства інформації ДНР»;
- Розгортання цілої агентурної мережі російських спецслужб у Дніпрі, метою якої було інспірування масових заворушень та провокацій щодо патріотичних сил шляхом виготовлення та розвішування у публічних місцях прапорів із забороненою символікою тоталітарних режимів;
- Трансляції військових парадів на окупованих територіях окремих районів Донецької та Луганської областей, що мала на меті популяризацію терористів та «мілітаристського угару», що, нажаль, огорнув нашого північного сусіда;
- Невдала спроба фізично знищити російського журналіста Аркадія Бабченка та зробити з його загибелі інформаційний привід для дискредитаційної кампанії проти України. Майже одночасно з появою інформації про його "вбивство" в російських, сепаратистських та, нажаль, окремих українських ресурсах почалась масована українських правоохоронних органів та держави вцілому. Нашими фахівцями було виявлено явні ознаки скоординованої інформаційної операції проти України.
Як протидіє СБУ: 7 реальних прикладів кібервійни
Протягом 5 місяців 2018 року здійснено комплекс заходів у сфері інформаційного протиборства, виявлено та задокументовано використання російськими спецслужбами 181 інтернет-ресурсу з метою дестабілізації соціально-політичної ситуації в нашій країні та маніпулювання суспільної свідомістю громадян. За результатом вказані ресурси внесені до санкційного списку РНБОУ, що суттєво обмежило можливості російських спецслужб у здійснені підривної діяльності в інформаційній сфері.
Крім того, зусиллями Служби у тісній взаємодії з іншими державними органами та громадськістю вдалось уникнути запланованих російськими спецслужбами провокацій напередодні роковин трагедії 2 травня в Одесі та святкувань Дня перемоги над нацизмом у Другій світовій війні. У ході багатоходової операції виявлено та знешкоджено мережу російської агентури, через яку готувались провокації у Києві, Одесі, Дніпрі та інших містах України.
Загалом, співробітники Служби безпеки України протягом 1-го півріччя виявили та попередили 19 спроб російських спецслужб використати адміністраторів груп соціальних мереж для організації провокацій через використання заборонених онлайн-ресурсів.
Не менш активною є протидія кібернетичним загрозам. За створеного у попередні роки підґрунтя, в тому числі й за сприяння трастового фонду Україна-НАТО з питань кібербезпеки, забезпечено інноваційний розвиток Ситуаційного центру забезпечення кібербезпеки в СБУ. Технічне обладнання та програмне забезпечення для роботи Центру СБ України отримала в рамках виконання першого етапу Угоди про реалізацію Трастового фонду Україна-НАТО з питань кібербезпеки.
Ключовими можливостями Ситуаційного Центру СБУ є автоматизована система виявлення, аналізу і реагування на кіберінциденти та професійна комп’ютерна криміналістика. До речі, наша криміналістична лабораторія, як і ситуаційний центр в цілому, побудований не лише за ресурсного сприяння НАТО, але й з урахуванням досвіду і передових практик Альянсу. СБУ найшвидше серед кількох трастових фондів реалізувала повний цикл робіт трастового фонду від побудови стратегії до налаштування обладнання. Зважаючи на значимість даного проекту для держави, відкрив Ситуаційний центр забезпечення кібернетичної безпеки особисто Голова СБ України генерал армії України Василь Сергійович Грицак. На урочистому відкритті Голова СБУ зазначив: «Ми з іноземними партнерами чітко усвідомлюємо, що без співпраці та обміну досвідом, неможливо ефективно протидіяти російській агресії у кіберпросторі».
Фахівці Центру вже зафіксували та відбили понад п’ятдесят кібератак різного ступеня потужності, окремі з яких за руйнівними наслідками могли бути набагато гіршими, ніж славнозвісний «Petya-A».
Так, з 2014 року одними з перших руйнівної кібератаки зазнали комп’ютерні мережі Центральної виборчої комісії, Мало кому відомо, що за тиждень до виборів у травні 2014 року відбулось руйнування технологічної інфраструктури, яка мала забезпечувати цю надзвичайно важливу подію. Попри обмаль часу, знань та ресурсів роботу серверного і телекомунікаційного обладнання було відновлено, а всі підготовчі заходи з дискредитації результатів голосування, які російські спецслужби готували кілька місяців, вчасно нейтралізовано.
У ході розслідування підтверджено версію політичного замовлення з боку російських спецслужб з метою дискредитації діючої влади щодо неспроможності організувати проведення виборів, а також поставити під сумнів існування демократичних інститутів в Україні.
У грудні 2016 року внаслідок потужних кібератак на державні органи і транспортні підприємства України Державним казначейством тимчасово призупинено казначейське обслуговування клієнтів. Було заблоковано доступ до веб-порталу Міністерства фінансів, а також порушено роботу деяких об’єктів енергетики та транспорту. Саме тоді чи ненайперше в світі було зафіксовано несанкціоноване втручання в роботу технологічних систем управління в енергетиці, вчинене лише за допомогою хакерського інструментарію, який отримав назву Blackenergy3 та який можна вважати кіберзброєю.
27 червня 2017 року атака з використанням шкідливого програмного засобу “Petya/NotPetya”, який використовував маловідомі вразливості системного ПЗ Windows, призвела до тимчасового блокування роботи обчислювальних систем окремих об’єктів критичної інфраструктури України. Але у кількісному обчисленні більше всіх постраждав від атаки малий та середній бізнес, що викликало потужний резонанс у суспільстві через припинення надання банківських, адміністративних та інших послуг.
Разом з тим, отриманий досвід дозволив нам сформувати чіткий механізм дій, спрямований на швидкісне реагування на кібератаки такого рівня, а також на ефективну нейтралізацію суб’єкта атаки і недопущення настання негативних наслідків, що стало безпосереднім та пріоритетним завданням для наших фахівців.
Наразі ми очікуємо практичної реалізації другого етапу трастового фонду Україна-НАТО з питань кібербезпеки, який ми узгодили з представниками Альянсу на початку року. Ми сподіваємось розширити мережу ситуаційних центрів та суттєво збільшити кількість об’єктів критичної інфраструктури, які отримають кіберзахист. Хочу зазначити про відкритість нашого ситуаційного центру для співпраці з усіма суб’єктами забезпечення кібербезпеки: установами, організаціями, підприємствами та профільними фахівцями. До речі, на важливості такої співпраці наголосив особисто Голова Служби: «Будь-який представник великого, середнього та навіть малого бізнесу може звернутися до центру за консультаціями та допомогою».
При цьому, в нас є кілька інноваційних проектів, які призначені саме для налагодження прямої взаємодії з бізнесом в режимі онлайн в питаннях підвищення рівня кібербезпеки та загальної культури кіберзахисту. Одним з таких є система MISP-UA, яка є платформою обміну технологічною інформацією щодо кібератак.
Набутий фахівцями СБУ досвід дозволив попередити у жовтні 2017 року проведення організованої російськими спецслужбами кібероперації, спрямованої на блокування роботи комп’ютерних органів державної влади України, великих державних та приватних компаній і підприємств України, реалізацію якої планували здійснити з використанням оновлень поширеного програмного забезпечення.
У квітні 2018 року виявлено та локалізовано кібератаку на об’єкти оборонно-промислового комплексу держави, спрямовану дискредитацію України на міжнародній арені та поширення в інформаційному просторі недостовірної інформації щодо низки об’єктів критичної інфраструктури, зокрема ненадійності української сторони у співпраці в науковій та інженерній сферах.
Крім того, Ситуаційним центром кібербезпеки СБУ виявлено та своєчасно зреаговано на кібератаку, направлену на інформаційні системи сектору безпеки та оборони України, насамперед СБУ, Міноборони, Держприкордонслужби, а також підрозділи, які залучені до виконання завдань Операції об’єднаних сил. Метою цієї кібератаки було ураження як комп’ютерних мереж цих відомств, так і персональних комп’ютерів співробітників для отримання віддаленого доступу та викрадення службової інформації.
Встановлено, що зазначена кібератака здійснена хакерським угрупуванням, яке територіально знаходиться в анексованому Криму, із застосуванням шкідливого програмного забезпечення відомого як «Armagedon», яке раніше застосовувалося спецслужбами РФ.
У травні поточного року Службою безпеки України у взаємодії з представниками міжнародних ІТ-компаній попереджено проведення масштабної кібератаки із використанням шкідливого програмного забезпечення VPNFilter на державні структури та приватні компанії з метою дестабілізації ситуації під час проведення у Києві фіналу Ліги Чемпіонів УЄФА.
За висновками фахівців із кібербезпеки, ця кібератака була спрямована на ураження мережевих пристроїв і фіксувалась по всьому світу починаючи з 2016 року. Проте, цього разу географічно кібератака була спрямована виключно на український сегмент інтернету.
Результати проведених нами досліджень, у тому числі у взаємодії з провідними ІТ компаніями, вказують на спільні риси усіх кібератак, про які я казав, та причетність до їх проведення відомих СБУ хакерських груп, які діють під контролем спецслужб РФ.
Так, механізм кібератаки VPNFilter, запланованої напередодні проведення фіналу Ліги Чемпіонів, є ідентичним з кібератаками, які відбулися у 2015-2016 роках з використанням шкідливого програмного забезпеченням BlackEnergy та Petya/NotPetya.
Кіберсанкціі: чому и проти кого
В умовах проведення Росією гібридної війни проти України одним з найпоширеніших та найнебезпечніших механізмів кібервпливу стали комплексні AРТ-атаки, які передбачають використання шкідливого програмного забезпечення, методів соціальної інженерії, а також задіяння прихованих можливостей віддаленого доступу через недокументовані функції у програмному забезпеченні російського виробництва.
Зокрема, алгоритмами роботи антивірусних пакетів «DoctorWeb» і «Касперський» не передбачено виявлення шкідливих програмних продуктів, розроблених спецслужбами РФ, а також містяться недокументовані функції із збору конфіденційної та чутливої інформації користувачів. Зазначу, що «Лабораторія Касперського» була прямо звинувачена компетентними органами США у сприянні витоку новітніх розробок кібернетичної зброї з АНБ США.
Тому, внесення цього шкідливого програмного забезпечення, а також подібних продуктів та інформаційних ресурсів до санкційного списку РНБОУ є важливим превентивним заходом з попередження кібератак російських спецслужб проти України.
Законопроект №6688 і блокування сайтів: чи є загроза бізнесу і свободі слова
Перш за все, варто наголосити, що проект Закону України «Про внесення змін до деяких законодавчих актів України щодо протидії загрозам національній безпеці в інформаційній сфері», розроблений з метою створення дієвих механізмів, спрямованих виключно на оперативне виявлення, реагування, попередження, запобігання, нейтралізацію кіберзагроз, кібератак та кіберзлочинів, ліквідацію їх наслідків та відновлення сталості і надійності функціонування комунікаційних, технологічних систем.
Законопроект також спрямований на удосконалення системи боротьби з тероризмом у кіберпросторі. А крім цього, він дозволить запровадити механізм реалізації Указу Президента України «Про рішення Ради національної безпеки і оборони України від 28 квітня 2017 року «Про застосування персональних спеціальних економічних та інших обмежувальних заходів (санкцій)» стосовно суб’єктів держави-агресора, які функціонують в телекомунікаційній сфері України.
Заяви окремих журналістів та політиків про те, що цей закон спрямований проти свободи слова в онлайн-медіа та слова в Україні є маніпуляцією.
Законопроект спрямований виключно на протидію використання злочинцями та іноземними спецслужбами ресурсів і сервісів для здійснення кібератак та кіберзлочинів. Про інформаційне наповнення вказаних ресурсів мова не йде. Ніякий слідчий і прокурор не зможе використати норми цього закону для політичного тиску. Саме чітке визначення кібертероризму та встановлення рамок діяльності правоохоронних органів у сфері інформаційної безпеки, передбачених законопроектом, дозволить унеможливити тиск на свободу слова в інтернеті.
Вище було перелічено досить значну кількість кіберінцидентів. Досить часто, власники та адміністратори ресурсів, через які здійснювались вказані атаки, не знали, або не могли протидіяти використанню ворожими хакерами своїх сайтів чи сервісів.
У той же час, під час кібернетичних атак відлік часу для реагування йде на хвилини, тому ставлячи на шальки терезів з одного боку – блокування веб-ресурсу на 48 годин, а з другого, наприклад, безпечне функціонування атомної станції чи системи управління «Укрзалізниці», ми як СБУ обираємо безпеку громадян.
За 48 годин зблокований ресурс не втратить значних коштів від реклами і від нього не піде аудиторія, водночас, Служба отримає реальний інструмент швидкої та ефективної боротьби з кіберзагрозами.
Хочу наголосити, що ми дуже вдячні громадянському суспільству, яке активно включилось у обговорення цього законопроекту. Впевнений, після обговорення ми вийдемо на збалансований та ефективний нормативно-правий акт. Це наступний крок у нашому спільному протистоянні російській пропаганді, виявленні фейків та OSINT. Наші спільні дії дозволяють досягати синергетичного ефекту і вже більше чотирьох років ефективно протистояти одній з найпотужніших спецслужб світу.
Яким досвідом може поділитися Україна
Світ змінює своє ставлення до проблем кібербезпеки, і на прикладі України зростає усвідомлення того, що найнебезпечнішими є не хакери-одинаки, а кібернетичні та інформаційні загрози, що виходять від агресивно-налаштованих країн та їх спецслужб.
У даному контексті, надзвичайно важливим є те, що Україна через своїх представників з трибуни Організації Об’єднаних Націй може донести свою позицію і бачення. Цінним з цієї точки зору, став виступ заступника Голови Служби безпеки України О. Фролова у залі засідань Генасамблеї ООН на першій Конференції високого рівня керівників антитерористичних відомств.
Дуже продуктивною була і робота української делегації у кулуарах. Повинен відзначити, що зустрічі на рівні керівників, які водночас є і експертами в галузі протидії кібернетичним та інформаційним впливам є вкрай ефективними та дозволяють продовжити вже двосторонню співпрацю між країнами та спецслужбами.
Що далі
Наразі в Службі безпеки України створена потужна, креативна та патріотична команда професіоналів, які забезпечують кібернетичну та інформаційну безпеку України. Необхідно зазначити, що формування такої команди відбулось, перш за все, завдяки Голові СБ України генералу армії України Василю Сергійовичу Грицаку. Ще перебуваючи на передовій і керуючи антитерористичною операцією він зрозумів важливість саме інформаційного протиборства з агресором. Тому ми відчуваємо потужну і мотивуючу підтримку керівництва Служби.
Нашими спеціалістами щодня нівелюються російські інформаційні впливи та відбиваються кібернетичні атаки.
Для того, щоб ця злагоджена команда працювала ще більш ефективно та зростала у своєму професіоналізмі потрібні дві речі:
- отримання нових законодавчо-визначених інструментів протидії російським кібернетичним та інформаційними впливам;
- збільшення фінансування підрозділів інформаційної та кібернетичної безпеки для закупівлі новітнього програмного забезпечення і устаткування, а також матеріального стимулювання фахівців високого рівня.
Також, Служба безпеки України розраховує на громадянську свідомість та медійну грамотність наших громадян, які є безпосередніми споживачами інформації. Про це неодноразово наголошував і Голова Служби. Лише спільними зусиллями громадськості та правоохоронних органів можна успішно та дієво протистояти пропаганді та інформаційній агресії проти України.
У сепаратистів нова забава: ловля на живця!
- Деталі
Бойовики використовують живі мішені, щоб виявити вогневі точки наших снайперів. Про це «Повернись живим» на правах анонімності заявив снайпер однієї з десантних бригад ЗСУ.
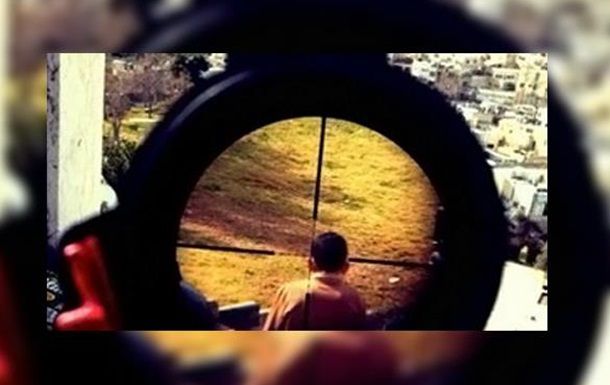
«Щоб виявити наші вогневі точки, бойовики використовують на своїй позиції живі мішені… Тільки вдумайтеся! Я бачу в приціл людину, розумію, що це не бойовик. Всі інші на тій стороні, тим часом, ховаються. Аж тут збоку з’являється труба розвідника: окупанти чекають, що я вистрілю у живу мішень, вони зафіксують вогневу точку і ліквідують мене» - розповів військовий.
Армійці, які бачили «трюк» із живими мішенями, в один голос запевняють: «Окупанти не висовували б когось зі своїх, це – або наші воїни, колись взяті у полон, або місцеві, які чимось не вгодили бойовикам».
Наші снайпери чекають на ворога у будь-яку погоду і добу дня. Вичікуючи вбивць українського народу, вони можуть днями майже непорушно лежати на вогневих точках. Вони не відкривають своїх облич, не реагують на провокації і діємо виконують свою вкрай важку роботу.
Я маю право
- Деталі
Інформування громадян про їхні права та можливості їх захисту